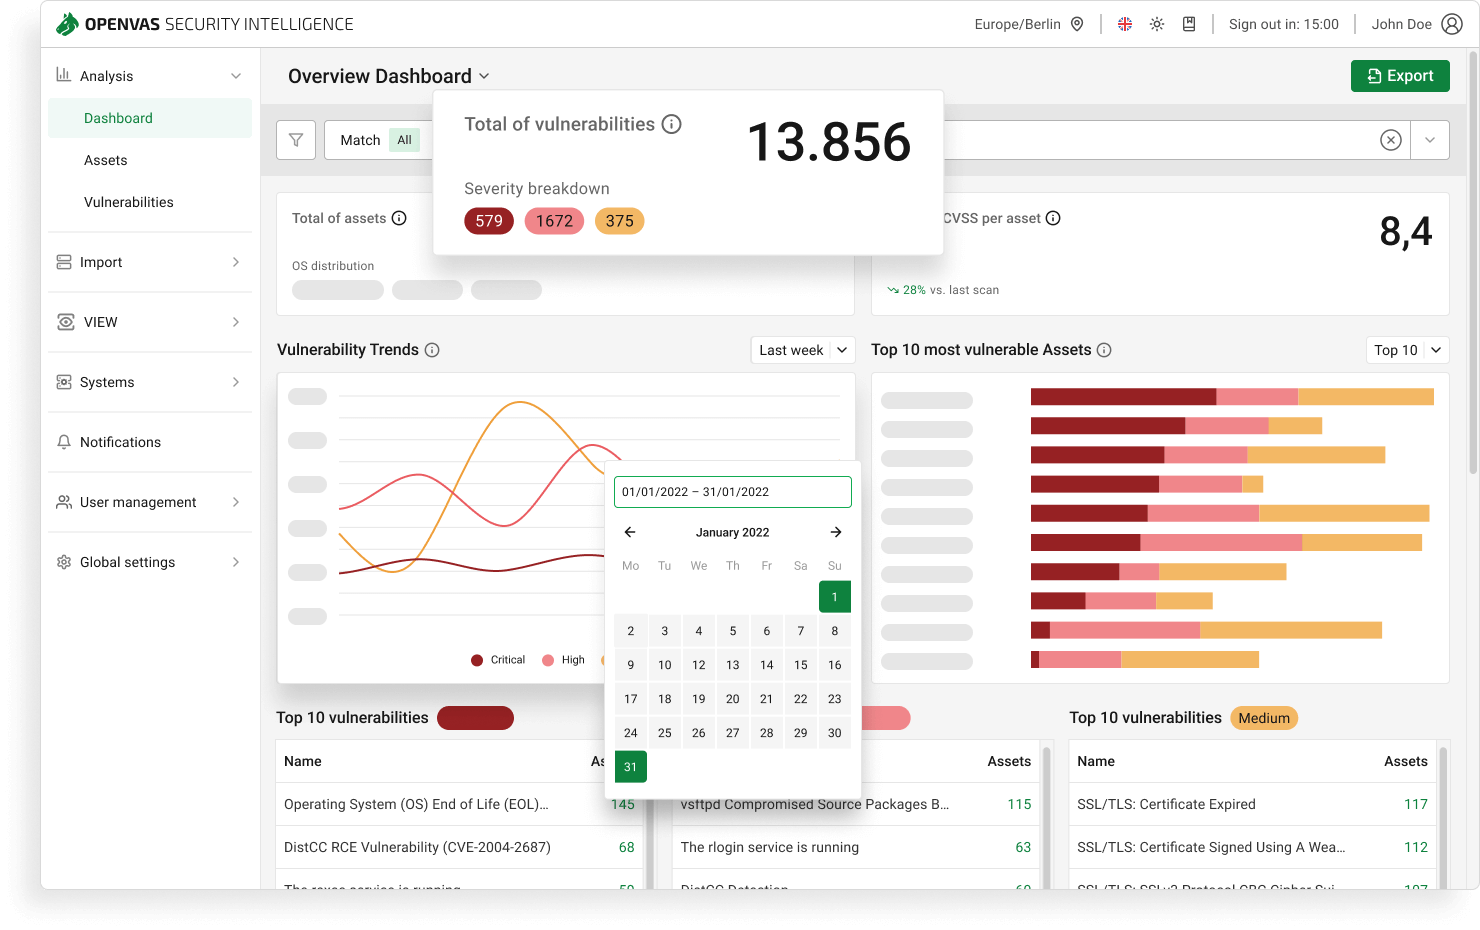
OpenVAS est un scanner de vulnérabilités Open Source développé par la société Greenbone.
Sa mission est d’analyser les réseaux, les serveurs et les applications afin de détecter des failles de sécurité, des ports ouverts, des services mal configurés, des logiciels obsolètes, …
OpenVAS effectue un audit de l’ensemble d’une infrastructure informatique à la recherche de vulnérabilités potentielles ; les menaces sont évaluées en temps réel et des recommandations de correction sont fournies immédiatement.
Les rapports émis classent les vulnérabilités par niveau de criticité avec leurs scores CVSS.
Les fonctionnalités d’OpenVAS incluent des tests avec ou sans authentification (login/password), la prise en charge de divers protocoles — qu’il s’agisse de protocoles Internet ou industriels, de haut ou de bas niveau —, l’optimisation des performances pour des analyses à grande échelle, ainsi qu’un puissant langage de programmation interne permettant de concevoir tout type de test de vulnérabilité.
Les analyses s’effectuent à l’aide de la base de données NVT (Network Vulnerability Tests) contenant des dizaines de milliers de tests de vulnérabilités ; celle-ci est quotidiennement mis à jour via la Greenbone Community Feed (GCF).
La version communautaire d’OpenVAS propose un flux de tests ouvert, tandis que les versions Enterprise offrent des mises à jour plus fréquentes et une plus large couverture de produits propriétaires matériels et logiciels (Cisco, Microsoft Exchange, Palo Alto Networks, …).